描述
关键技术规格
| 参数项 | 参数值 |
|---|---|
| 设备型号 | CSACS-1121-K9 |
| 机箱规格 | 1U 机架式 |
| 预装系统 | Cisco Secure ACS 软件 |
| 支持协议 | RADIUS、TACACS+ |
| 管理接口 | 以太网管理口 |
| 供电规格 | 交流电源输入 |
| 功能 | AAA 认证、授权、记账审计 |
| 适用场景 | 交换机、路由器、防火墙设备集中访问管理 |
| 安装方式 | 标准机柜上架 |
| 质保 | 1 年质保 |
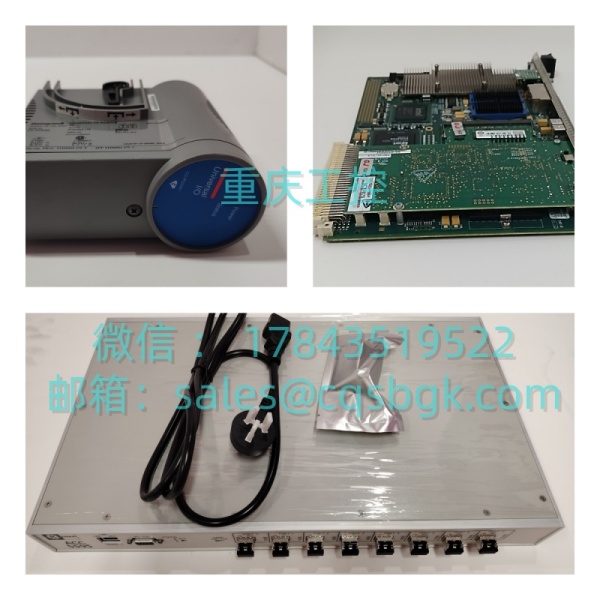
产品深度介绍
CISCO CSACS-1121-K9 是思科推出的 Cisco Secure ACS 1121 硬件认证服务器,用于企业网络基础设施的账号访问管控。该硬件设备预装 ACS 安全访问控制软件,面向网络设备管理员登录场景,集中管理账号权限。
设备依托 RADIUS、TACACS + 协议,对路由器、交换机、防火墙等网络设备做统一身份核验与操作日志记录。分散的网络设备账号可以统一收敛,减少本地账号配置,方便企业合规审计。适合大中型企业、运营商网络运维环境,降低账号泄露带来的网络入侵风险。
应用场景与行业案例
很多大中型企业运维都会遇到这个难题:几十上百台交换机、防火墙,每台设备单独建本地账号。人员离职后账号清理不彻底,就留下安全后门;审计检查时,没法快速导出管理员操作记录。CSACS-1121-K9 就是用来解决这类网络设备账号分散管控问题。
典型应用场景:
- 大型企业内网运维管理 – 企业园区交换机、核心路由器登录认证。统一分配运维账号,限制不同人员的命令权限。
- 金融分支机构网络 – 网点防火墙、接入交换机集中 AAA 管控,满足行业审计要求,留存所有管理员操作记录。
- 能源行业工业网络 – 工业交换机、网关设备运维访问控制,避免无关人员登录修改网络配置。
- 运营商接入网络 – 批量接入设备的运维账号集中管理,简化多站点账号维护工作量。
- 高校校园网 – 核心网络设备权限分级,区分普通运维和超级管理员权限。
案例:某省级能源集团网络权限整改 前年,这家能源集团开展网络安全等保整改,现场审计人员指出:所有交换机使用本地账号,无法统一回收离职员工权限,存在高危漏洞。
项目组评估方案后,采购 CSACS-1121-K9 作为集中认证服务器。将全网 200 多台交换机、防火墙接入 TACACS + 认证,管理员不再使用设备本地账号登录。 上线 3 个月后,运维账号统一管理,每次登录、命令执行都会生成审计日志。后续人员岗位变动,只需要在 ACS 服务器上调整权限,不用逐台登录设备修改账号。 等保复查时,账号管控和审计记录两项顺利通过核查。运维主管说,之前每次人员离职,要花一整天逐台清理账号,现在几分钟就能完成权限禁用。